我國在開源軟件供應(yīng)鏈安全領(lǐng)域取得重要進展。相關(guān)研究團隊依托開源軟件供應(yīng)鏈重大基礎(chǔ)設(shè)施,在開源生態(tài)“投毒”檢測方面實現(xiàn)了技術(shù)突破,為保障基礎(chǔ)軟件開發(fā)的源頭安全提供了新的解決方案。
開源軟件已成為全球軟件開發(fā)的基石,廣泛滲透于操作系統(tǒng)、數(shù)據(jù)庫、云計算平臺等基礎(chǔ)軟件領(lǐng)域。開源生態(tài)的開放性也使其面臨“投毒”風險——即惡意行為者通過在開源代碼庫中植入后門、漏洞或惡意代碼,對依賴該組件的下游軟件造成系統(tǒng)性安全威脅。這類攻擊隱蔽性強、影響范圍廣,一旦發(fā)生,可能危及關(guān)鍵信息基礎(chǔ)設(shè)施的穩(wěn)定運行。
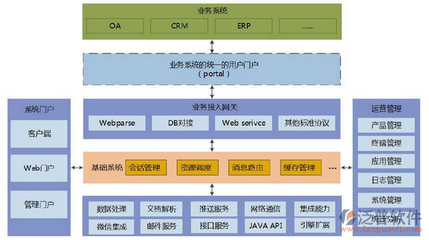
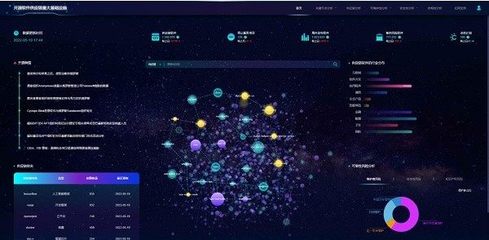
此次進展的核心在于,研究團隊利用開源軟件供應(yīng)鏈重大基礎(chǔ)設(shè)施的海量數(shù)據(jù)采集與分析能力,構(gòu)建了多維度的代碼行為畫像與異常檢測模型。該基礎(chǔ)設(shè)施整合了代碼倉庫監(jiān)測、依賴關(guān)系圖譜分析、開發(fā)者行為建模等關(guān)鍵模塊,能夠?qū)﹂_源項目的代碼提交、版本更新、依賴引入等行為進行實時追蹤與智能分析。
在技術(shù)層面,團隊創(chuàng)新性地引入了基于機器學習的代碼語義分析與上下文感知檢測方法。通過提取代碼的結(jié)構(gòu)特征、邏輯模式及開發(fā)者協(xié)作網(wǎng)絡(luò)中的異常信號,系統(tǒng)能夠有效識別潛在的惡意代碼植入行為,包括但不限于:偽裝成正常功能的后門代碼、利用合法API的隱蔽惡意調(diào)用、以及通過供應(yīng)鏈依賴傳遞的間接攻擊鏈。實驗表明,該檢測機制在保持較低誤報率的對多種已知和新型“投毒”手法的檢出率顯著提升。
這一進展對基礎(chǔ)軟件開發(fā)具有深遠意義。它為開源軟件的全生命周期安全管理提供了可落地的技術(shù)工具,幫助開發(fā)者和企業(yè)在引入第三方開源組件時,更早地發(fā)現(xiàn)并規(guī)避潛在風險。通過增強供應(yīng)鏈的透明度與可追溯性,有助于建立更加健壯的開源生態(tài)信任體系,鼓勵更多開發(fā)者與組織放心地參與開源協(xié)作。該成果也為制定行業(yè)安全標準、完善軟件供應(yīng)鏈安全治理框架提供了重要的技術(shù)參考與實踐依據(jù)。
研究團隊將進一步優(yōu)化檢測算法的準確性與效率,并探索與開源社區(qū)、安全廠商及行業(yè)用戶的協(xié)同聯(lián)動機制,推動形成覆蓋“代碼開發(fā)-集成發(fā)布-應(yīng)用部署”全鏈條的動態(tài)防御能力。隨著開源軟件供應(yīng)鏈重大基礎(chǔ)設(shè)施的持續(xù)完善與應(yīng)用深化,我國在基礎(chǔ)軟件安全自主可控道路上的步伐將更加堅實,為數(shù)字經(jīng)濟的健康發(fā)展筑牢安全根基。